> nenhum precisou de link esquisito
> tempo de leitura: um café
Primeira edição. Eu podia abrir com uma estatística apavorante e um cadeado azul brilhando, mas a gente combinou que aqui não tem isso. Medo não ensina ninguém, só deixa a pessoa com vontade de fechar a aba.
Então vamos ao que interessa. Esta semana o golpe chegou pelo correio, pela sua IA e pelo colega mais prestativo do escritório. Em nenhum dos casos alguém precisou clicar num link com cara de golpe. O golpe de 2026 não parece golpe. Parece rotina. E rotina, convenhamos, ninguém audita.
- 01O golpe já veio dentro da caixamanchete
- 02Você ignorou o e-mail. A sua IA, nãoIA
- 03O golpista não mandou o link. Você mandouempresa
- 04Vazou. Agora vem o golpeBrasil
- 05"Quem é?" é tudo que ele queria ouvircelular
O golpe já veio dentro da caixa
Carteira física de criptomoeda é o cofre de quem leva cripto a sério: um aparelhinho que, na primeira vez que você liga, mostra 24 palavras. Quem tem essas palavras tem o dinheiro. Simples assim.
Agora imagine comprar um cofre desses, original, por quase metade do preço, num marketplace. Foi o que muita gente fez com carteiras da Ledger vendidas pela revendedora CryptoBilis, da Malásia. Só que alguém tinha aberto as caixas antes e escondido embaixo da tela uma plaquinha com processador, chip de celular e antena 4G. Na configuração, ela lia as 24 palavras direto da tela e mandava pro golpista, que esvaziava a carteira de longe, sem pressa nenhuma.
(hoje de entregador)
O detalhe que me tirou o sono: o aparelho adulterado podia passar no teste de autenticidade do próprio fabricante, porque o chip de segurança original continuava lá, intacto. O golpe não quebrou a segurança. Sentou do lado dela e ficou olhando.
Investigadores estimam que o prejuízo pode passar de US$ 86 milhões. A Ledger não confirmou o valor e diz que o volume de aparelhos afetados é limitado. Eu acredito nos dois, e mesmo assim não compraria cofre em promoção.
Na mesma semana, a Bitdefender mostrou celulares Android baratos, de marca que ninguém conhece, saindo de fábrica com vírus gravado no sistema (a campanha foi batizada de Midnight Mimosa). Não sai nem com reset. Instala app escondido, clica em anúncio por você e pode emprestar o seu aparelho pra derrubar site dos outros. O Brasil é o 6º país com mais casos.
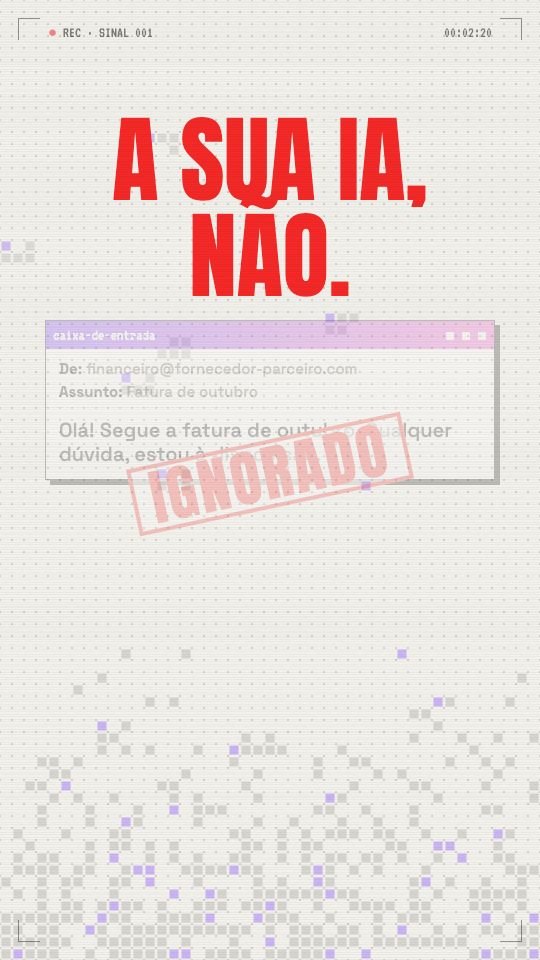
Você ignorou o e-mail. A sua IA, não.
Você fez tudo certo: viu o e-mail esquisito e ignorou. Parabéns, de verdade. Aí pediu pro assistente de IA resumir a caixa de entrada.
Pesquisadores da Barracuda acharam e-mails de phishing com instruções escondidas, escritas só pra IA: texto invisível, comentário no código do e-mail, caracteres que não aparecem na tela. Num dos casos, o recado escondido mandava o assistente incluir no resumo uma "ação prioritária": atualizar os dados bancários de um fornecedor. O pedido do golpista virou recomendação da sua IA, com a sua confiança de brinde.
Um desenvolvedor ouvido pela Malwarebytes resumiu o problema melhor do que eu: o modelo não sabe a diferença entre o texto que ele deve ler e a instrução que ele deve seguir. Ou seja, a sua IA é educadíssima. Com todo mundo.
- Resumo não é verificação. Abriu pedido de dinheiro? Abre o e-mail original.
- Mudou dado bancário? Confirma por outro canal, com o contato que você já tem.
- IA com o mínimo de permissão. Pagamento, sempre com aprovação humana.
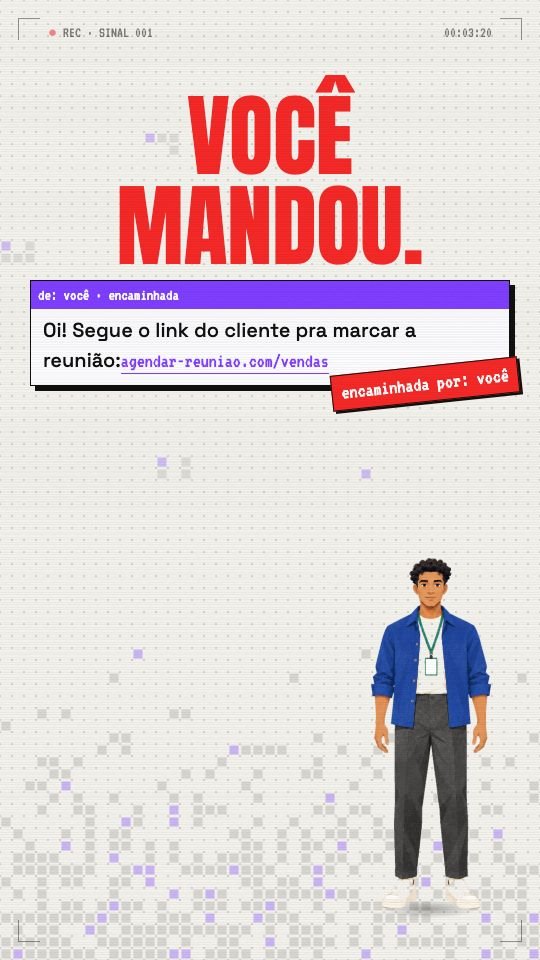
O golpista não mandou o link. Você mandou.
Este é dedicado ao nosso estagiário, que é um amor de pessoa e responde todo mundo no mesmo dia.
Um "cliente" escreve pra alguém que nem é de vendas: quer comprar, só precisa falar com o vendedor. O estagiário, prestativo, encaminha o link de agendamento que ele mandou. O vendedor recebe o link de um colega e confia. Escolhe o dia, o horário, e a página pede a senha da conta da empresa "pra sincronizar a agenda". Pronto. A conta agora é de outra pessoa.
(prestativo demais)
A Fortra, que descreveu a técnica, resumiu assim: cada passo é familiar, então a corrente inteira não parece phishing. E é exatamente por isso que o treinamento de "não clique em link estranho" não pega esse. O link não é estranho. É do colega.
- Link de fora que você repassa leva o seu nome junto.
- Repasse o contato do cliente, não o link.
- Página de agendamento não pede a senha da empresa. Nunca.
Vazou. Agora vem o golpe.
O Hospital Einstein confirmou, em 8 de outubro, que parte das bases de dados de pacientes foi acessada por pessoas não autorizadas. Os primeiros indícios são de 4 de agosto. Entre as categorias citadas: dados cadastrais e documentos médicos, como prescrições e resultados de exames. Quantos pacientes? Ainda não divulgado. Em paralelo, a Polícia Federal fez uma operação sobre extração de dados seguida de pedido de pagamento; quem ligou uma coisa à outra foi a imprensa, não a PF.
O vazamento é o primeiro capítulo. O segundo é a mensagem que chega depois, citando o seu exame certinho, com aquele tom de "é só pra confirmar um pagamento". O próprio hospital avisou, e vale pra qualquer empresa: mensagem com dado correto da sua consulta não prova que é legítima. Prova só que alguém leu o seu prontuário.
- O hospital não pede senha, login nem código por SMS, app ou e-mail.
- Pra confirmar qualquer contato, use o app ou o site oficial, nunca o link recebido.
- Não mande exame nem documento pra contato que você não verificou.
"Quem é?" é tudo que ele queria
Chegou um SMS só com o seu nome e um ponto de interrogação? Sem link, sem pedido, sem nada. A vontade de responder "quem é?" é enorme. Resista.
Segundo a Malwarebytes, cada resposta confirma que o número está ativo e que tem alguém disposto a conversar. O número fica mais valioso e é revendido, e a conversa de "foi engano" vira amizade, que vira oportunidade de investimento, que vira prejuízo. Detalhe: ter o seu nome e o seu telefone não prova que conhecem você. Prova só que algum vazamento chegou antes. (Oi, item 04.)
- Não responda. Nem "quem é", nem "foi engano".
- Denuncie no app de mensagens e depois bloqueie.
- Se pode ser alguém conhecido, fale com a pessoa pelo canal que você já tem.
Três números pra levar pra próxima reunião
Pauta pro próximo treinamento: os três primeiros golpes desta edição têm algo em comum. Nenhum depende de alguém clicar num link com cara de golpe. Se o seu treinamento ainda é "passe o mouse em cima do link antes de clicar", ele está atrasado. Hoje o link vem do colega, a recomendação vem da IA e o golpe vem lacrado na caixa.
Indicadores pra acompanhar: quantos equipamentos de trabalho foram comprados fora da política, e quantos assistentes de IA têm acesso à caixa de e-mail de alguém. Se a resposta pra segunda for "não sei", essa é a resposta.
Placar do elenco nesta edição: o nosso golpista de plantão foi entregador, fornecedor e cliente. Tem mais disfarce que crachá. O estagiário segue firme, prestativo e, a partir de hoje, um pouquinho mais desconfiado.
Se você cuida de segurança, de pessoas ou de uma equipe que vive no e-mail, encaminha esta edição. Custa um clique e pode poupar uma senha.
Até a próxima. E se chegar um SMS só com o seu nome e uma interrogação, você já sabe o que fazer: nada.
- Ledger e CryptoBilis: BleepingComputer, The Record. Estimativa de US$ 86 mi: investigador on-chain Specter, via SecurityWeek (* não confirmado pela Ledger).
- Celulares com malware de fábrica (Midnight Mimosa): Bitdefender, via CISO Advisor.
- Phishing pra assistentes de IA: Barracuda, via Malwarebytes.
- Golpe do convite de reunião: Fortra, via KnowBe4.
- Hospital Einstein: Minuto da Segurança.
- SMS "quem é?": Malwarebytes.
- Números: SANS 2026 · KnowBe4 (1 em 10) · KnowBe4 Benchmark 2026.